Conhecendo o Zero Trust Data Resilience (ZTDR) da Veeam
Quando o assunto é ransomware, o backup costuma ser tratado como o plano B: se tudo der errado, é só restaurar. O problema é que quem ataca também sabe disso. Segundo o Ransomware Trends Report 2023 da Veeam, 93% dos ataques cibernéticos tentaram atingir o armazenamento de backup. Ou seja, antes de criptografar a produção, o atacante tenta acabar com a sua última linha de defesa. A ideia deste post é falar um pouco sobre Zero Trust e como ele se aplica ao ambiente de backup.
O Zero Trust é basicamente um modelo de segurança baseado em “nunca confiar, sempre verificar”. Nada é confiável só porque está dentro da rede: cada acesso precisa ser autenticado, autorizado e limitado ao mínimo necessário, e tudo parte do princípio de que uma invasão vai acontecer (o famoso assume breach). Em novembro de 2023 a Veeam, junto com a Numberline Security, apresentou o Zero Trust Data Resilience (ZTDR), um modelo que estende o Zero Trust Maturity Model da CISA para o backup e a recuperação. Segundo a Veeam, os princípios são:
- Acesso com mínimo privilégio: cada usuário e cada serviço tem apenas a permissão de que precisa, nada além disso
- Imutabilidade: os backups não podem ser alterados ou apagados durante o período de retenção
- Resiliência do sistema: o software de backup e o storage de backup ficam separados, em zonas de resiliência distintas
- Validação proativa: testar com frequência se o backup realmente pode ser restaurado
- Simplicidade operacional: processos simples e automatizados, que diminuem o erro humano
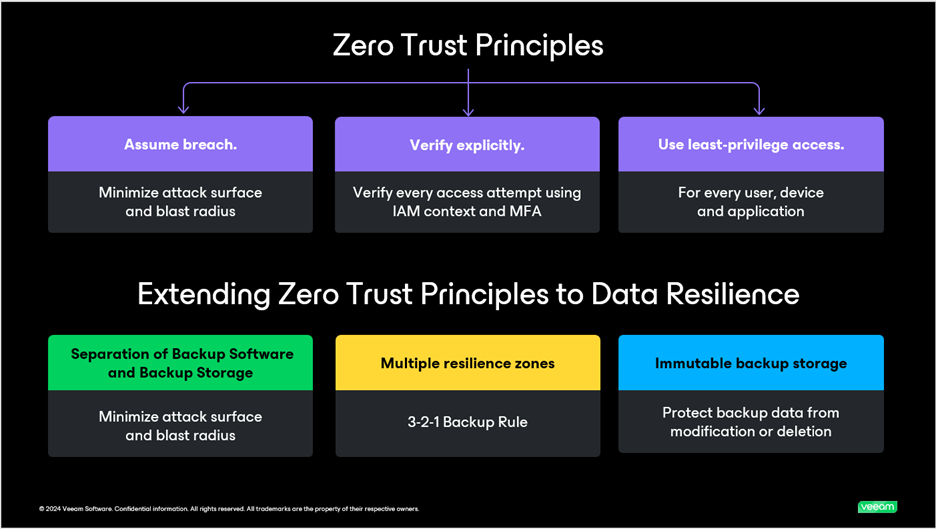
Na prática, para mim o ponto mais importante é que o ambiente de backup não confia no ambiente de produção. Se o servidor do Veeam Backup & Replication está no mesmo domínio do Active Directory, usa as mesmas contas administrativas e acessa o repositório com as mesmas credenciais da produção, basta o atacante comprometer um administrador de domínio para ter acesso a tudo, inclusive aos backups. Por isso, o mínimo é ter contas dedicadas ao backup, fora do domínio de produção, e o MFA habilitado no console do Veeam Backup & Replication. A separação de funções também entra aqui: desde a versão 12.1 existe o Four-Eyes Authorization, em que operações sensíveis, como apagar backups ou remover um repositório, só acontecem com a aprovação de um segundo administrador. Desta forma, mesmo com uma credencial roubada, o atacante não consegue apagar nada sozinho.
A outra metade é o storage. A separação entre o software e o armazenamento de backup existe justamente para que, se o servidor de backup for comprometido, os dados continuem lá, intactos. É aí que entra a imutabilidade, seja com o Hardened Repository ou com object storage com Object Lock, assunto que já comentei no post sobre criptografia e imutabilidade no Veeam Backup & Replication. E, para fechar o ciclo, a validação: um backup que nunca foi restaurado é só uma promessa, e recursos como o SureBackup existem para isso.
Pra fechar, Zero Trust não é um produto que você compra e instala, é uma forma de pensar o ambiente. Acredito que um backup que não foi desenhado assim é apenas mais um alvo dentro da rede. Se você ainda não sabe por onde começar, comece pelo básico: MFA, contas separadas, repositório imutável e teste de restore. Isso já coloca você bem à frente da maioria (mas não comemore muito visto que esses itens são o minimo esperado atualmente).
É isso aí, pessoal. Até a próxima!
Ricardo Conzatti

Ricardo Conzatti é especialista em TI e apaixonado por virtualização e proteção de dados. É graduado em Sistemas de Informação, pós-graduado em Gestão de TI e acredita muito na teoria da pirâmide de aprendizagem de William Glasser. Ricardo também é blogger, palestrante, podcaster e muito envolvido com comunidades técnicas. Ex-líder do VMUG Paraná e ex-host do vBrownBag Brasil, além de ser VMware vExpert & vExpert PRO. Possui várias certificações técnicas VMware, Microsoft e Veeam.