Conhecendo a regra 3-2-1-1-0 de proteção de dados
Quem trabalha com backup há algum tempo com certeza já ouviu falar da regra 3-2-1. A ideia foi popularizada pelo fotógrafo Peter Krogh no livro The DAM Book e até hoje é uma das formas mais simples de explicar o básico de proteção de dados. O problema é que o cenário mudou bastante e o ransomware não ataca só o ambiente de produção, ele vai atrás do backup também. Por isso a Veeam passou a recomendar uma versão estendida, a regra 3-2-1-1-0, e o intuito deste post é explicar o que significa cada número.
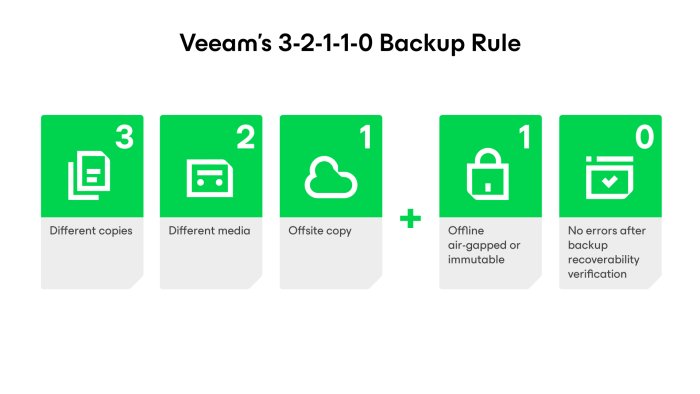
Basicamente, os três primeiros números são a regra clássica e os dois últimos são o que a Veeam acrescentou, segundo o próprio blog da Veeam:
- 3 cópias: o dado de produção e pelo menos mais duas cópias de backup
- 2 mídias diferentes: por exemplo disco e fita, ou disco e object storage na nuvem, para que a falha de um tipo de mídia não leve tudo junto
- 1 cópia fora do site: em outro datacenter ou num provedor de nuvem, separada geograficamente e também na rede
- 1 cópia offline, air-gapped ou imutável: uma cópia que não pode ser alterada nem apagada, mesmo que alguém tenha acesso ao ambiente
- 0 erros: os backups são verificados e a restauração é validada, sem erros
O primeiro número que a Veeam acrescentou é uma resposta direta ao ransomware. Se o atacante conseguir as credenciais do ambiente, ele vai tentar apagar ou criptografar os backups antes de atacar a produção, e aí as três cópias da regra original não ajudam muito se todas estiverem acessíveis. Com uma cópia imutável, ou seja, em estado WORM (Write Once, Read Many), esse risco cai bastante. No Veeam Backup & Replication isso pode ser feito com o Hardened Repository em Linux, com object storage que suporte S3 Object Lock, com fita guardada offline ou com o Veeam Data Cloud Vault. Já escrevi um pouco sobre isso no post Criptografia e Imutabilidade no Veeam Backup & Replication, e a mesma lógica vale para o kubernetes com o Veeam Kasten, que também grava backups em armazenamento imutável.
Na minha opinião, o zero é o número mais importante e também o mais esquecido. Muita gente olha o job verde no console e considera que está tudo certo, mas um backup que terminou com sucesso não é a mesma coisa que um backup que restaura. Só dá para saber se o backup funciona testando a restauração, e fazer isso na mão, VM por VM, não escala. No Veeam Backup & Replication o SureBackup automatiza essa verificação, sobe as máquinas em um ambiente isolado e confirma que o sistema inicia e que as aplicações respondem. Se você ainda não usa, vale muito a pena configurar pelo menos para os servidores mais críticos.
No fim das contas, a regra 3-2-1-1-0 não é uma norma e não depende de uma ferramenta específica. É uma forma prática de olhar para o ambiente e perguntar: quantas cópias eu tenho, onde estão, alguma delas está protegida contra exclusão e quando foi a última vez que eu testei uma restauração? Também não precisa implementar tudo de uma vez. Começar pela cópia imutável e pelos testes automáticos já muda muito o nível de proteção do ambiente 🙂
É isso aí, pessoal. Até a próxima!